Un attacco informatico può bloccare gli ordini, interrompere la produzione o rendere indisponibile un servizio ai clienti.
Quando accade, il problema coinvolge l’intera organizzazione: chi gestisce i sistemi, chi sceglie i fornitori, chi comunica con i clienti e chi prende le decisioni.
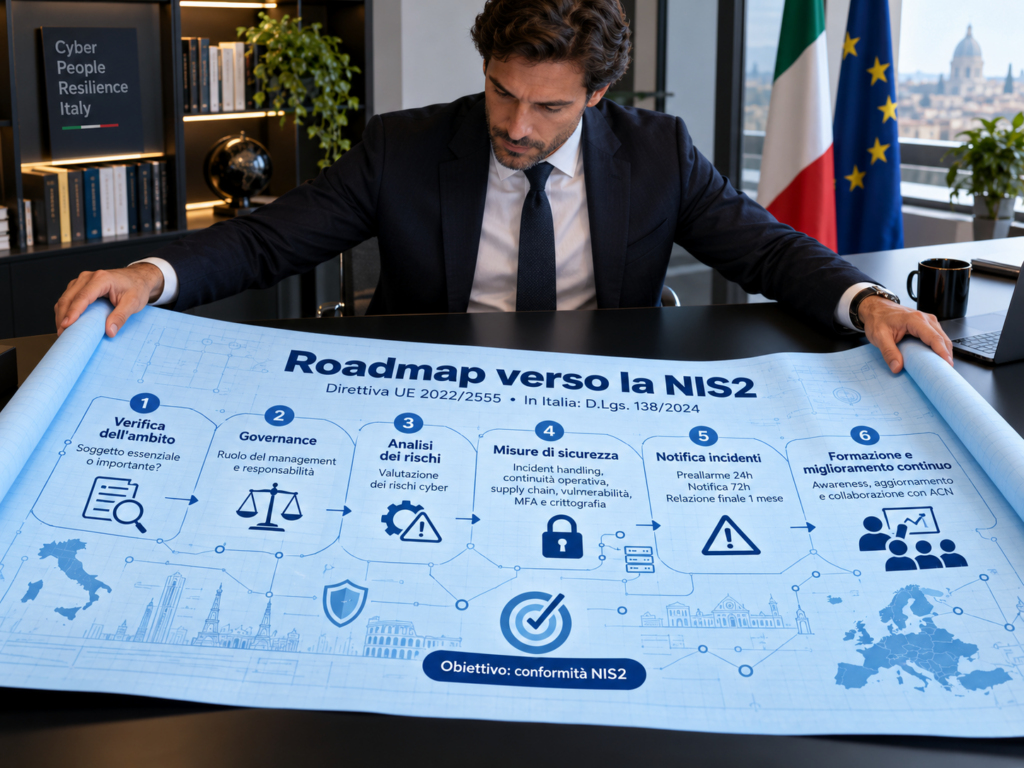
La direttiva europea NIS2 nasce per rafforzare la sicurezza delle organizzazioni da cui dipendono servizi importanti per l’economia e la società.
In Italia è stata recepita con il D. Lgs. 138/2024, in vigore dal 16 ottobre 2024.
Quali aziende sono interessate dalla NIS2?
La normativa riguarda soggetti pubblici e privati che operano nei settori individuati dal decreto.
Tra questi figurano energia, trasporti, sanità, acqua, infrastrutture digitali, servizi informatici, produzione industriale e alimentare.
Per le imprese, la dimensione è uno dei criteri principali: in generale rientrano nel perimetro le medie e grandi organizzazioni delle tipologie previste.
Esistono però casi in cui la disciplina si applica indipendentemente dalle dimensioni. Occorre quindi valutare l’attività svolta e la posizione dell’organizzazione secondo i criteri del decreto NIS.
I soggetti interessati vengono classificati come essenziali o importanti.
Entrambe le categorie hanno obblighi di sicurezza e di notifica degli incidenti, con modalità e livelli di vigilanza differenti.
Cosa deve fare un soggetto NIS?
Il primo passaggio è la registrazione sulla piattaforma dell’Agenzia per la cybersicurezza nazionale, o ACN.
La registrazione deve essere effettuata o aggiornata dal 1° gennaio al 28 febbraio di ogni anno. L’inserimento nell’elenco dei soggetti NIS viene poi comunicato tramite la piattaforma.
Sul piano operativo, l’organizzazione deve adottare misure proporzionate ai propri rischi. Queste comprendono l’analisi dei sistemi e delle minacce, la gestione degli incidenti, i backup e il ripristino, la sicurezza dei fornitori, il controllo degli accessi e le pratiche di formazione del personale.
Le misure vanno applicate alle attività e ai servizi effettivamente svolti, secondo le specifiche previste dall’Art. 24 e dagli atti attuativi ACN.
Si pensi a un’azienda il cui gestionale è indispensabile per ricevere ordini e organizzare le consegne. Prepararsi significa sapere quali sistemi sono prioritari, chi interviene se smettono di funzionare, come si recuperano i dati e quali fornitori devono collaborare al ripristino.
La formazione sulla NIS2 è obbligatoria?
Gli organi di amministrazione e direttivi dei soggetti essenziali e importanti devono seguire una formazione in materia di sicurezza informatica.
Devono inoltre promuovere una formazione periodica coerente per i dipendenti, affinché possano riconoscere i rischi e comprendere l’effetto delle proprie attività sulla sicurezza dell’organizzazione. È quanto stabilisce l’Art. 23 del D. Lgs.
Le competenze utili cambiano in base al ruolo. La direzione deve saper approvare le misure e controllarne l’attuazione. Il personale IT deve conoscere le procedure di prevenzione e risposta. Chi acquista servizi digitali deve considerare la sicurezza dei fornitori. Per questo il percorso formativo va costruito attorno ai rischi e alle responsabilità presenti in azienda.
La norma non stabilisce una durata unica del corso: ciò che conta è che la formazione sia adeguata alle funzioni delle persone coinvolte e accompagnata da misure organizzative e tecniche effettive.
Cosa succede se si verifica un incidente?
Quando un incidente ha un impatto significativo sui servizi, i soggetti tenuti all’obbligo devono informare il CSIRT Italia.
In via generale, la procedura prevede una pre-notifica entro 24 ore da quando si viene a conoscenza dell’incidente, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica. Sono previsti dettagli e casi particolari nell’Art. 25.
Questi tempi richiedono una procedura interna chiara: chi rileva il problema deve sapere a chi segnalarlo, e chi gestisce l’incidente deve poter raccogliere rapidamente le informazioni necessarie.
Quali sanzioni sono previste?
Per determinate violazioni degli obblighi di governance, gestione del rischio e notifica, il decreto prevede per i soggetti privati essenziali sanzioni fino al maggiore tra:
-10 milioni di euro e
e
-il 2% del fatturato mondiale annuo.
Per i soggetti privati importanti il limite è il maggiore tra
-7 milioni di euro
e
-l’1,4% del fatturato.
Il percorso formativo adhoc sulla NIS2
Come ASCIUTTI CONSULTING proponiamo un corso di 8 ore sulla Direttiva NIS2, rivolto a management, responsabili aziendali, figure IT, sicurezza e compliance.
Il programma affronta l’inquadramento dei soggetti interessati, le responsabilità della direzione, la gestione del rischio, gli incidenti e la sicurezza dei fornitori.
È prevista la frequenza in aula o in videoconferenza sincrona.
Le 8 ore sono la durata scelta per questo percorso formativo: non rappresentano un minimo fissato dalla NIS2.
La formazione può inoltre essere attivata tramite Fondi Interprofessionali, quindi verificando i requisiti dell’azienda questa può attivare percorsi formativi a costo zero.